Ransomware 2026 : industrialisation, guerre économique et défense collective — Table Ronde RiskIntel Media
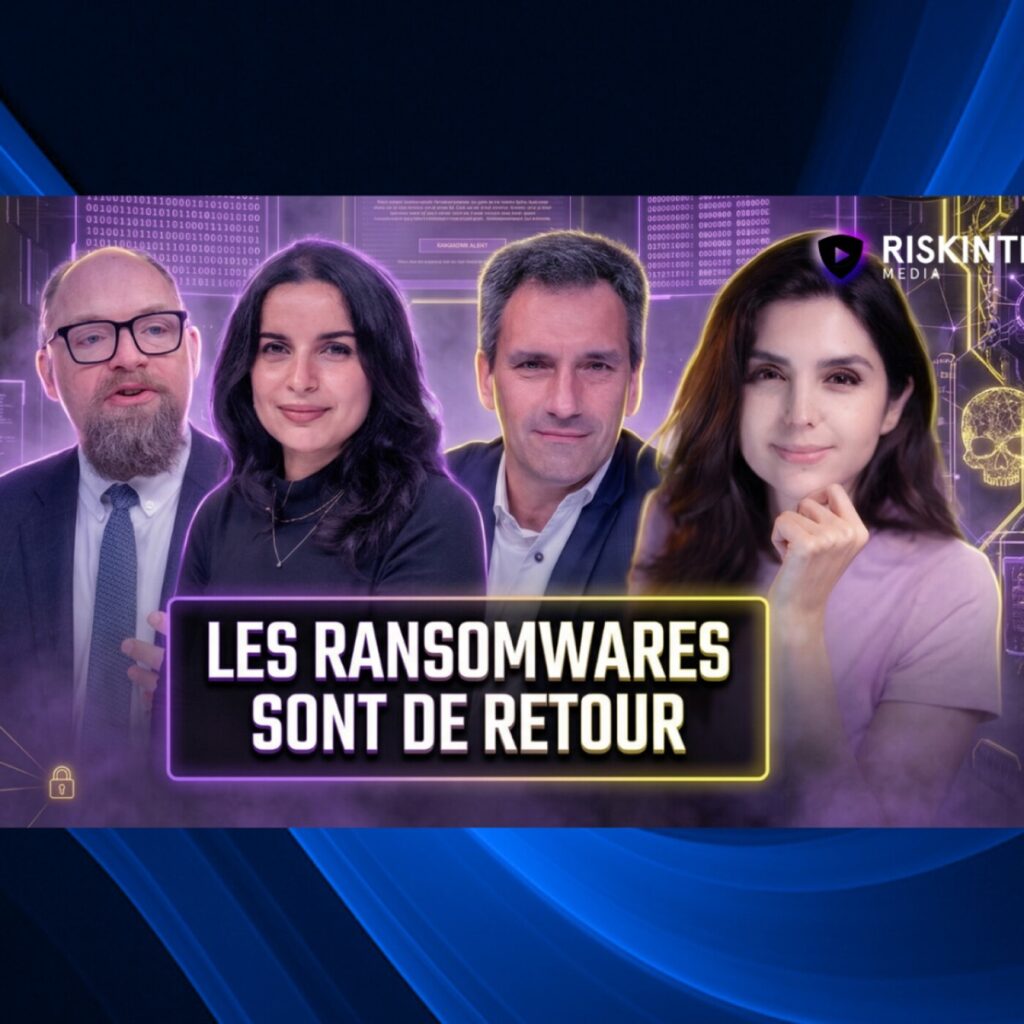
Le ransomware ne faiblit pas. Il se réinvente.
Dans cet épisode des Tables Rondes des Experts de RiskIntel Media, trois spécialistes décryptent l’évolution de la menace ransomware en 2026 : comment elle s’organise, comment elle se finance, et surtout comment s’en protéger.
Au programme :
🔴 L’industrialisation des attaques avec le modèle RaaS (Ransomware-as-a-Service) : des groupes qui conçoivent, mutualisent et vendent des outils d’attaque sur mesure, capables de contourner les systèmes de défense les plus avancés.
🔴 Le ransomware comme outil de guerre économique et informationnelle : rançon, exfiltration de données, wipers, déstabilisation… La finalité dépasse largement l’aspect financier.
🔴 La technique du BYOVD (Bring Your Own Vulnerable Driver) : comment des attaquants contournent silencieusement les EDR sans déclencher la moindre alerte.
🔴 La capture des clés de chiffrement : une approche défensive concrète pour récupérer des données chiffrées avant qu’il ne soit trop tard.
🔴 Le partage de Threat Intelligence entre concurrents : contre-intuitif mais indispensable, comme l’ont démontré les Jeux Olympiques de Paris.
🔴 Les fausses fuites de données : un nouvel outil de pression médiatique qui épuise les équipes de sécurité et prépare parfois de vraies attaques.
Intervenants :
-
Patrice Robert, architecte solution chez Alcion
-
Fatima Djoubar, RSSI d’un groupe hôtelier, 15 ans d’expérience en cybersécurité
-
Arnaud Kopp, vice-président de l’association des auditeurs de l’IEDN, souveraineté numérique et cybersécurité
Modération : Yasmine Douadi, RiskIntel Media
 70% du web en danger et ce n’est que le début… PHP2SHELL
 3 Nov
 Risques 2027 : IA, polycrise, cyberguerre, comment se préparer ?
 29 Oct
 Sécurité des identités : face aux attaques pilotées par l’IA, il faut réagir en temps réel
 28 Oct
 SOC agentique : « Le risque de ne rien faire est plus élevé » | John White, Torq
 22 Oct
 AEV, IA et DGFiP : Arnaud Le Men (Erium) décrypte la cybersécurité de demain
 6 Oct
 Votre télé vous écoute-t-elle ? Enquête sur les objets espions
 28 Sep
 Souveraineté, post-quantique, agents IA : partir du risque business
 28 Sep
 Certificats numériques : la bombe à retardement des entreprises
 23 Sep
 Cybersécurité des PME/ETI : pourquoi tout miser sur des experts 100 % français
 22 Sep
 Sécurité des données & IA : comment passer à l’échelle ?
 16 Sep
 Des neurones humains jouent à Doom : dans les data centers de demain
 14 Sep
 Données non structurées : comment sécuriser 90% du patrimoine numérique invisible des entreprises
 10 Sep
 Ep.792 – Spécial OpenSSH, la faille sshole sur Alpine Linux – vendredi 6 novembre 2026
 6 Nov
 Intelligence artificielle, résistances humaines : Prestations sociales : des allocataires contre la traque algorithmique
 4 Nov
 Intelligence artificielle, résistances humaines : Face aux data centers, une soif de démocratie
 3 Nov
 Grammaire de la cyberguerre
 3 Nov
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 Intelligence artificielle, résistances humaines : Armes autonomes, un sursaut contre les « robots tueurs » ?
 2 Nov
 Ep. Spécial 788 : Créer un VOC et lui donner sa place dans une ETI
 2 Nov
 RETEX du CERT-FR sur les violations de données applicatives
 1 Nov
 #50 – Franchir sous le feu : les défis du génie de demain
 1 Nov
 Le fond des mers et ses usages stratégiques
 27 Oct
 Ep. 7 \ 1 453 failles chez Microsoft, un micro chez OpenAI & le bilan du piratage de la DGFiP
 27 Oct
 #37 Cybersécurité dans la défense terrestre : les coulisses d’Arquus
 27 Oct