
Risques 2027 : IA, polycrise, cyberguerre, comment se préparer ?
IA, polycrise et cyberguerre : les risques des organisations en 2027
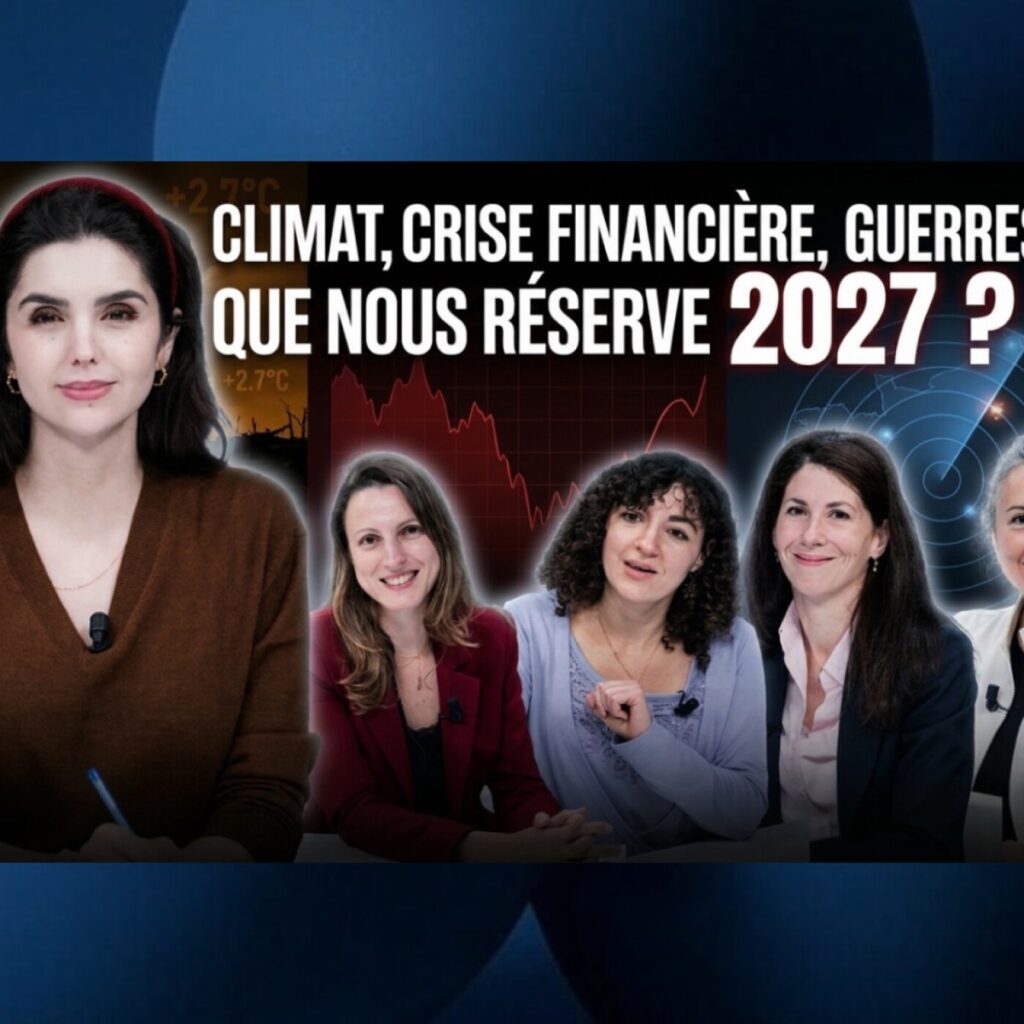
Riskintel Media réunit autour de Yasmine Douadi quatre spécialistes du risque, venues d'Everbridge, de PwC France, de la Société Générale et d'AXA, pour dire ce qui menace les organisations en 2027. Pour la première fois, l'intelligence artificielle devance le changement climatique dans le classement des experts d'AXA. De la polycrise à la cyberguerre, elles expliquent pourquoi un plan de crise jamais éprouvé ne protège pas, et comment préparer les dirigeants à des choix difficiles.
L’IA passe devant le climat
Dans cette table ronde des experts de Riskintel Media, animée par Yasmine Douadi en partenariat avec Everbridge, quatre spécialistes du risque se demandent ce qui attend les organisations en 2027 : Iris Wickham, responsable commercial d’Everbridge pour la France et l’Afrique, Laure Laheurte, associée chez PwC France et Maghreb, Tania Badea-Nirin, qui travaille sur les risques opérationnels à la Société Générale, et Daphné Le Conte des Floris, manager des risques stratégiques et émergents à la direction des risques d’AXA. Point de départ : l’AXA Future Risks Report place cette année l’intelligence artificielle et le big data en tête des risques cités par les experts, devant le changement climatique, numéro un depuis près de treize ans sauf en 2020, l’année des pandémies. Daphné Le Conte des Floris relève un fort sentiment de vulnérabilité face à l’IA, avec pour première inquiétude ses risques éthiques et, chez les moins de 35 ans, son impact sur l’emploi. Laure Laheurte cite le Global Risk Manager Survey, coécrit par PwC avec la Fédération européenne des associations de risk management : l’IA y est le seul risque présent dans le top 5 aux trois horizons de temps, et 46 % des répondants la jugent le risque le moins bien traité. Pour Tania Badea-Nirin, l’IA est moins un risque en soi qu’un facteur de risque, qui apporte de la vitesse et une perte de contrôle. Consulté en direct, le public juge à 81 % que l’IA pèse plus lourd que le climat pour son organisation.
La discussion passe par la fragmentation sociale : selon l’enquête d’AXA, 81 % des Français interrogés disent vivre dans une société fortement fragmentée, le taux le plus élevé des 19 pays sondés, et seuls 7 % pensent que les générations futures vivront mieux.
Un plan qui dort dans un placard ne protège pas
Iris Wickham insiste : une cartographie des risques est utile, mais il faut aussi cartographier les dépendances, mener des analyses d’impact sur l’activité (BIA), écrire des plans de réponse activables et les tester par des exercices, puis les transformer en listes de tâches plutôt que de les laisser dormir sur un serveur. Elle mesure la maturité avec la grille « people, process, tools » : une équipe de crise dotée d’un budget et d’une autorité, des campagnes de BIA et des plans de continuité d’activité tenus à jour, des outils d’alerte et de veille. En France, juge-t-elle, la culture du risque est moins ancrée que dans les pays anglo-saxons, les silos sont nombreux et le soutien des dirigeants manque, même si la conformité fait bouger les choses. Tania Badea-Nirin compare l’entreprise à un corps humain : les spécialistes sont utiles, mais plus personne ne regarde l’ensemble. Laure Laheurte rappelle que seuls 20 à 30 % des risques d’une cartographie sont assurables, ce qui fait de leur gestion une question d’abord stratégique et opérationnelle, tandis que Daphné Le Conte des Floris décrit l’évolution de l’assureur vers la prévention, avec des alertes envoyées aux clients avant un orage de grêle.
Le Best in Resilience Report d’Everbridge, cité par Yasmine Douadi, classe deux tiers des 203 organisations interrogées au niveau ad hoc ou réactif, et moins d’une sur dix au niveau proactif ou adaptatif.
Choisir quelle activité sauver
Sur la polycrise, Daphné Le Conte des Floris insiste sur l’interconnexion des crises : tensions sur le gaz, l’eau ou les terres rares, instabilité géopolitique, risque cyber, ruptures d’approvisionnement, puis problèmes économiques et sociaux. D’où l’intérêt de travailler par scénarios, jusqu’à associer des auteurs de science-fiction à la prospective. Tania Badea-Nirin pose le cas qui dérange : trois activités vitales, une seule que l’on peut préserver. Les dirigeants n’y sont pas préparés, dit-elle, et les exercices de crise doivent les placer dans des situations désagréables plutôt que servir à prouver que la documentation est bonne. Laure Laheurte élargit à la résilience du modèle d’affaires, avec l’exemple d’une activité très consommatrice d’eau face aux sécheresses. Les intervenantes reviennent enfin sur la cyberguerre, que les experts de l’enquête d’AXA citent désormais comme première inquiétude cyber, devant les fuites de données. « La cyber, c’est une arme en tant que telle géopolitique », résume l’une d’elles. Tania Badea-Nirin rappelle que le numérique repose sur des infrastructures physiques, dont 649 câbles sous-marins, et invite à surveiller la concentration des risques chez les fournisseurs critiques.
Pour finir, chacune propose une action à mener en 30 jours : une campagne de sensibilisation, un état des lieux des dispositifs existants, ou un exercice sur table avec le comité exécutif, où l’on retire une dépendance commune à trois activités vitales.
Les références de l’épisode
- AXA Future Risks Report : l’enquête annuelle d’AXA, présentée par Daphné Le Conte des Floris, qui place cette année l’IA et le big data en tête des risques cités par les experts.
- Global Risk Manager Survey : l’enquête coécrite par PwC et la Fédération européenne des associations de risk management auprès de 1 300 risk managers et insurance managers.
- Best in Resilience Report : le rapport d’Everbridge sur la maturité des organisations face aux crises.
- Everbridge : éditeur de logiciels de gestion de crise et d’incident, partenaire de l’émission.
- ISO 42001 : la norme sur l’encadrement de l’IA, évoquée par le public en commentaire.
Au fil de l’épisode
- 00:01:20 : présentation de la table ronde et tour de table des intervenantes
- 00:04:07 : l’IA et le big data en tête de l’AXA Future Risks Report
- 00:06:11 : le Global Risk Manager Survey et la gouvernance de l’IA
- 00:07:39 : l’IA comme facteur de risque dans le secteur bancaire
- 00:08:41 : le vote du public sur l’IA et le climat
- 00:09:39 : des plans de réponse à tester et à rendre opérationnels
- 00:13:20 : résilience opérationnelle, financière et stratégique
- 00:14:37 : l’appétit pour le risque propre à chaque organisation
- 00:16:00 : fragmentation sociale et tensions entre générations
- 00:18:48 : panel d’experts et panel grand public
- 00:20:30 : la maturité des organisations selon le rapport d’Everbridge
- 00:23:27 : silos, transversalité et conformité
- 00:25:48 : la grille people, process, tools
- 00:32:18 : gérer les risques, question d’assurance ou d’organisation
- 00:35:14 : ce qu’est une polycrise
- 00:38:31 : arbitrer entre trois activités vitales
- 00:42:30 : éclairer la décision des dirigeants
- 00:45:07 : la résilience du modèle d’affaires
- 00:47:54 : anticipation et cellules d’anticipation
- 00:51:47 : le vote sur les effets en cascade et la norme ISO 42001
- 00:53:43 : la cyberguerre, nouvelle inquiétude des experts
- 00:57:40 : câbles sous-marins, centres de données et fournisseurs critiques
- 01:00:24 : une action à mener en 30 jours
FAQ
Pourquoi l’IA est-elle devenue le premier risque cité par les experts ?
Selon Daphné Le Conte des Floris, d’AXA, les experts interrogés pour l’AXA Future Risks Report expriment un fort sentiment de vulnérabilité face à l’IA, l’un des risques qui progressent le plus vite. Laure Laheurte, de PwC, y voit un décalage entre l’adoption rapide de l’IA dans les entreprises et la gouvernance, les contrôles et la réglementation, qui ne suivent pas au même rythme.
Qu’est-ce qu’une polycrise pour une organisation ?
Pour les intervenantes, une polycrise n’est pas une simple succession de crises mais leur interconnexion : des tensions sur les ressources naturelles nourrissent l’instabilité géopolitique, qui alimente le risque cyber, les ruptures d’approvisionnement puis les difficultés économiques et sociales. Elles recommandent de travailler par scénarios et de préparer les dirigeants à des arbitrages difficiles.
Comment mesurer la maturité d’une organisation face aux crises ?
Iris Wickham, d’Everbridge, propose la grille people, process, tools : une équipe de crise dotée de moyens et d’autorité, des salariés sensibilisés, des analyses d’impact et des plans de continuité régulièrement mis à jour et testés, puis des outils d’alerte, de veille et de suivi des tâches capables d’industrialiser la réponse.
Quelle part des risques d’une entreprise peut être assurée ?
Selon Laure Laheurte, associée chez PwC France et Maghreb, seuls 20 à 30 % des risques d’une cartographie sont assurables. Le reste doit être retenu et maîtrisé par l’entreprise elle-même, ce qui fait de la gestion des risques une question d’abord stratégique et opérationnelle, l’assurance venant couvrir ce qui n’a pas été retenu.
 70% du web en danger et ce n’est que le début… PHP2SHELL
 3 Nov
 Sécurité des identités : face aux attaques pilotées par l’IA, il faut réagir en temps réel
 28 Oct
 SOC agentique : « Le risque de ne rien faire est plus élevé » | John White, Torq
 22 Oct
 AEV, IA et DGFiP : Arnaud Le Men (Erium) décrypte la cybersécurité de demain
 6 Oct
 Votre télé vous écoute-t-elle ? Enquête sur les objets espions
 28 Sep
 Souveraineté, post-quantique, agents IA : partir du risque business
 28 Sep
 Certificats numériques : la bombe à retardement des entreprises
 23 Sep
 Cybersécurité des PME/ETI : pourquoi tout miser sur des experts 100 % français
 22 Sep
 Sécurité des données & IA : comment passer à l’échelle ?
 16 Sep
 Des neurones humains jouent à Doom : dans les data centers de demain
 14 Sep
 Données non structurées : comment sécuriser 90% du patrimoine numérique invisible des entreprises
 10 Sep
 Cyberattaques : la guerre des patchs à l’ère des IA offensives
 9 Sep
 Intelligence artificielle, résistances humaines : Prestations sociales : des allocataires contre la traque algorithmique
 4 Nov
 Intelligence artificielle, résistances humaines : Face aux data centers, une soif de démocratie
 3 Nov
 Grammaire de la cyberguerre
 3 Nov
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 Intelligence artificielle, résistances humaines : Armes autonomes, un sursaut contre les « robots tueurs » ?
 2 Nov
 Ep. Spécial 788 : Créer un VOC et lui donner sa place dans une ETI
 2 Nov
 RETEX du CERT-FR sur les violations de données applicatives
 1 Nov
 Ep.787 – PHP2Shell, Fragnesia – Spécial du dimanche 1er novembre 2026
 1 Nov
 #50 – Franchir sous le feu : les défis du génie de demain
 1 Nov
 Le fond des mers et ses usages stratégiques
 27 Oct
 Ep. 7 \ 1 453 failles chez Microsoft, un micro chez OpenAI & le bilan du piratage de la DGFiP
 27 Oct
 #37 Cybersécurité dans la défense terrestre : les coulisses d’Arquus
 27 Oct

