AEV, IA et DGFiP : Arnaud Le Men (Erium) décrypte la cybersécurité de demain
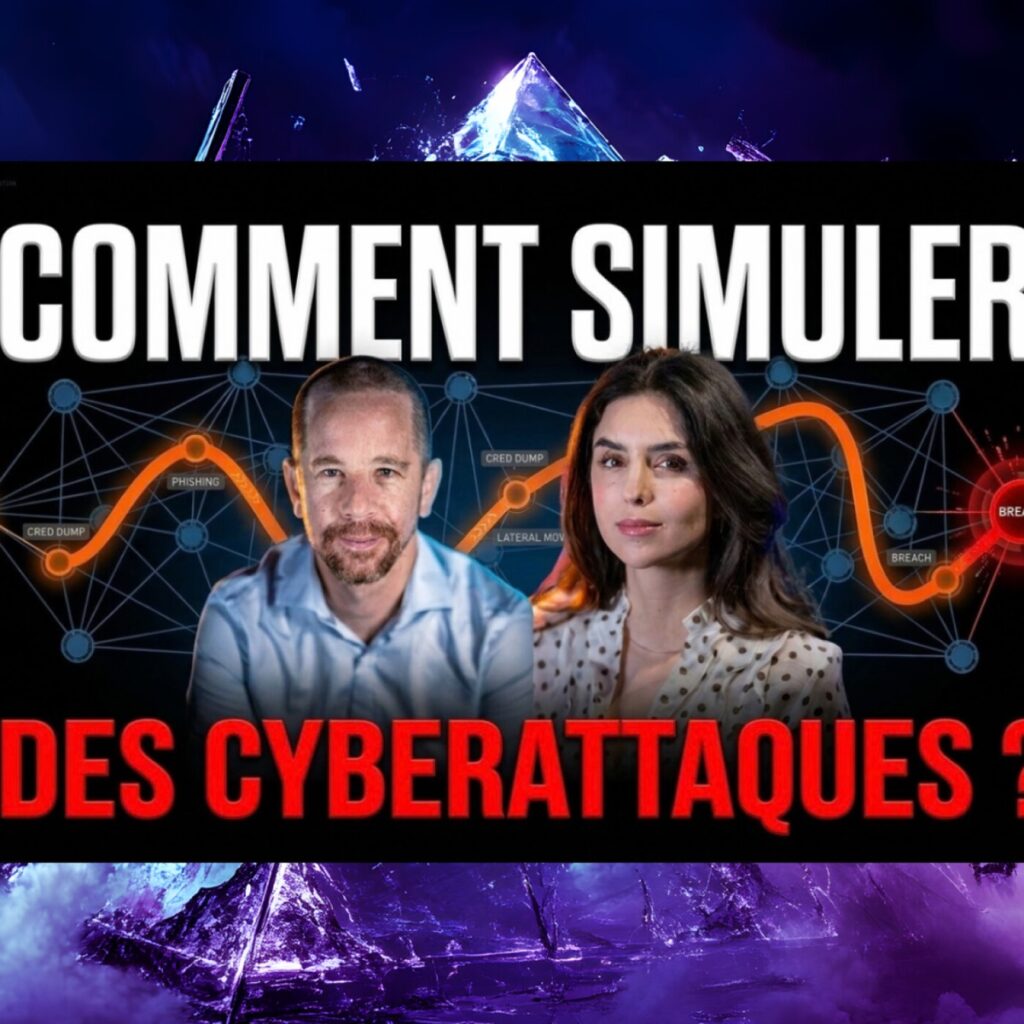
Dans ce nouvel épisode de L’Angle d’Attaque, Yasmine Douadi reçoit Arnaud Le Men, cofondateur et CEO d’Erium, société française de cybersécurité derrière la plateforme BlackNoise AEV.
L’échange démarre sur la cyberattaque qui a touché la DGFiP ces dernières semaines : identifiants volés, intrusions détectées tardivement, données fiscales exposées. Arnaud Le Men revient sur ce que cet incident révèle du temps de détection et de réaction dans les grandes infrastructures, et sur l’accélération des menaces portée par l’intelligence artificielle.
Il retrace ensuite l’histoire d’Erium, née en 2012 autour de la gestion de crise et de la détection d’incidents, avant de devenir éditrice de ses propres outils, financés sur fonds propres, sans aucune levée de fonds. L’occasion d’expliquer ce qu’est vraiment l’AEV (Adversarial Exposure Validation), en quoi elle diffère du BAS historique, et pourquoi Erium a fait le choix, à contre-courant de ses concurrents américains et israéliens, d’une solution sans agent et on-premise.
Au programme également : comment l’IA abaisse le niveau d’entrée des cybercriminels, la prudence assumée d’Erium sur l’intégration de l’IA dans ses produits, et la complémentarité entre BlackNoise AEV et la plateforme de formation Cyber Investigation (155 pays, 17 langues) pour entraîner aussi bien les équipes techniques que l’ensemble des collaborateurs.
Un épisode pour comprendre pourquoi la détection seule ne suffit plus, et pourquoi la capacité à réagir vite devient le véritable enjeu de la cybersécurité d’entreprise.
🎙️ L’Angle d’Attaque, l’émission stratégie, business et cybersécurité de Riskintel Media.
 70% du web en danger et ce n’est que le début… PHP2SHELL
 3 Nov
 Risques 2027 : IA, polycrise, cyberguerre, comment se préparer ?
 29 Oct
 Sécurité des identités : face aux attaques pilotées par l’IA, il faut réagir en temps réel
 28 Oct
 SOC agentique : « Le risque de ne rien faire est plus élevé » | John White, Torq
 22 Oct
 Votre télé vous écoute-t-elle ? Enquête sur les objets espions
 28 Sep
 Souveraineté, post-quantique, agents IA : partir du risque business
 28 Sep
 Certificats numériques : la bombe à retardement des entreprises
 23 Sep
 Cybersécurité des PME/ETI : pourquoi tout miser sur des experts 100 % français
 22 Sep
 Sécurité des données & IA : comment passer à l’échelle ?
 16 Sep
 Des neurones humains jouent à Doom : dans les data centers de demain
 14 Sep
 Données non structurées : comment sécuriser 90% du patrimoine numérique invisible des entreprises
 10 Sep
 Cyberattaques : la guerre des patchs à l’ère des IA offensives
 9 Sep
 Intelligence artificielle, résistances humaines : Prestations sociales : des allocataires contre la traque algorithmique
 4 Nov
 Intelligence artificielle, résistances humaines : Face aux data centers, une soif de démocratie
 3 Nov
 Grammaire de la cyberguerre
 3 Nov
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 Intelligence artificielle, résistances humaines : Armes autonomes, un sursaut contre les « robots tueurs » ?
 2 Nov
 Ep. Spécial 788 : Créer un VOC et lui donner sa place dans une ETI
 2 Nov
 RETEX du CERT-FR sur les violations de données applicatives
 1 Nov
 Ep.787 – PHP2Shell, Fragnesia – Spécial du dimanche 1er novembre 2026
 1 Nov
 #50 – Franchir sous le feu : les défis du génie de demain
 1 Nov
 Le fond des mers et ses usages stratégiques
 27 Oct
 Ep. 7 \ 1 453 failles chez Microsoft, un micro chez OpenAI & le bilan du piratage de la DGFiP
 27 Oct
 #37 Cybersécurité dans la défense terrestre : les coulisses d’Arquus
 27 Oct