Ep.774 – GitHub Actions, MALFEX, CERT-FR – Flash info du jeudi 8 octobre 2026
🗂️ GitGuardian détaille GhostAction, une campagne qui détourne GitHub Actions pour voler des secrets dans des dépôts publics. L’enquête recense 772 dépôts compromis chez 373 utilisateurs et organisations entre le 31 août et le 30 septembre, pour 2 577 secrets ciblés et 26 secrets confirmés exfiltrés dans 13 dépôts. Les clés SSH et les identifiants de déploiement forment la catégorie la plus visée, devant les identifiants Azure et les clés d’accès AWS. Au 5 octobre, seuls 124 dépôts, soit environ 16 %, montrent une remédiation effective.
🪟 Checkmarx détaille MALFEX, une campagne npm qui propage huit paquets malveillants vers des systèmes Windows depuis un compte actif depuis août 2023. Les paquets concernés sont function-flag, function-color, cdn-img-fetch, img-to-native, native-runner, tlxbnhd, tldriver et mxdriver. Ils livrent selon le cas Overlord RAT, un cheval de Troie en Go injecté dans un processus système légitime, ou movinlike, un stealer visant Discord, les navigateurs, Telegram et les portefeuilles de cryptomonnaie. Au 1er octobre, les paquets totalisaient 40 767 téléchargements, et trois d’entre eux restaient installables : function-flag, function-color et cdn-img-fetch.
🐧 Black Lotus Labs décrit PoeLLM, une campagne de minage qui a compromis plus de 3 400 serveurs LiteLLM, Ollama, Gotenberg et Gitea depuis avril. Le logiciel malveillant choisit son serveur de commande en décodant un poème hébergé sur GitHub. Un échantillon exploite la CVE-2026-42271 dans LiteLLM : un utilisateur authentifié peut exécuter des commandes sur les versions antérieures à 1.83.7, que corrige l’éditeur. Les serveurs compromis reçoivent ensuite les mineurs XMRig et Iron.
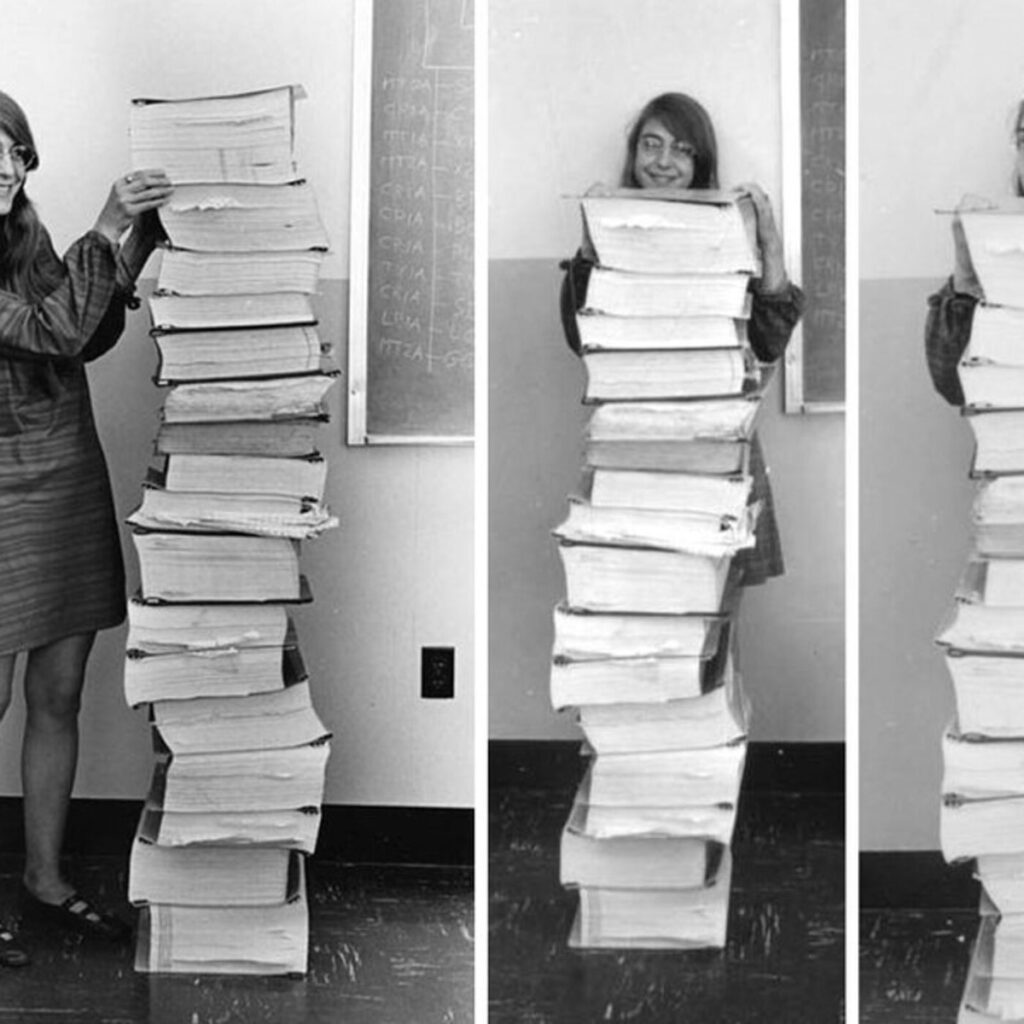
🎙️ Le MIT annonce la mort de Margaret Hamilton, survenue le 30 septembre à 90 ans. Elle avait dirigé le développement du logiciel de vol des missions Apollo au laboratoire d’instrumentation du MIT, où plus de 400 personnes travaillaient sous sa direction en 1968. Son logiciel, conçu pour hiérarchiser les tâches, a permis à l’ordinateur de bord d’Apollo 11 de gérer une surcharge sans interrompre l’alunissage. Elle avait reçu la médaille présidentielle de la liberté en 2016.
🚨 Le CERT-FR publie le 7 octobre un avis sur de multiples vulnérabilités dans OpenSSH, versions antérieures à 10.6, avec un risque d’exécution de code à distance et d’élévation de privilèges. L’éditeur, par la voix du développeur Damien Miller, indique que cette version corrige onze failles de sécurité. L’un des correctifs interdit le symbole dollar et la barre oblique inversée dans un nom d’utilisateur saisi en ligne de commande. Le CERT-FR ne donne aucun identifiant CVE pour ces onze failles.
🔐 Europol publie deux rapports sur la menace que l’informatique quantique fait peser sur la cryptographie, avec l’université Carlos III de Madrid pour le second. Le premier situe le risque dans les clés qui protègent les portefeuilles de cryptomonnaie, qu’un ordinateur quantique suffisamment puissant pourrait recalculer à partir d’une clé publique exposée. Le second porte sur la collecte de communications chiffrées aujourd’hui en vue de leur déchiffrement futur ; Europol n’en constate aucune exploitation systématique avérée à ce jour. L’agence recommande d’identifier où la cryptographie est utilisée et de planifier par phases la transition vers des algorithmes post-quantiques.
🐛 Le CERT-Bund signale plusieurs vulnérabilités dans X.Org X11 et Xwayland, notées avec un score CVSS de 7,8. Les versions concernées sont antérieures à 21.1.25 pour X.Org X11 et à 24.1.14 pour Xwayland. Un attaquant local peut en exploiter une ou plusieurs pour exécuter du code arbitraire ou provoquer un déni de service sur Linux et Unix. L’agence allemande ne précise ni le nombre de failles ni leur identifiant CVE.
Sources :
- Hackers Abuse GitHub Actions to Steal SSH Keys, Cloud Credentials and Access Tokens. GBHackers : https://gbhackers.com/github-actions-workflows/
- MALFEX npm Campaign Uses 8 Malicious Packages to Deploy RATs and Credential Stealers. Cyber Press : https://cyberpress.org/malfex-npm-packages-spread-malware/
- PoeLLM Malware Hijacks 3,400+ Servers for Crypto Mining and Botnet Expansion. GBHackers : https://gbhackers.com/poellm-malware/
- Margaret Hamilton, computing pioneer who led software development for the Apollo program, dies at 90. MIT News : https://news.mit.edu/2026/margaret-hamilton-computing-pioneer-dies-1007
- Multiples vulnérabilités dans OpenSSH. CERT-FR : https://www.cert.ssi.gouv.fr/avis/CERTFR-2026-AVI-1271/
- OpenSSH 10.6 Released With Security Fixes and a Dozen New Features. FOSS Force : https://fossforce.com/2026/10/openssh-10-6-released-with-security-fixes-and-a-dozen-new-features/
- Europol urges early action to protect cryptocurrencies and sensitive data from quantum threats. Europol : https://www.europol.europa.eu/media-press/newsroom/news/europol-urges-early-action-to-protect-cryptocurrencies-and-sensitive-data-quantum-threats
- [WID-SEC-2026-3787] X.Org X11 und Xwayland : Mehrere Schwachstellen. CERT-Bund : https://wid.cert-bund.de/portal/wid/securityadvisory?name=WID-SEC-2026-3787
⚡️ On ne réfléchit pas, on patch !
📞 Répondeur : 07 68 72 20 09 📩 Email : contact@radiocsirt.org 🌐 Site : https://www.radiocsirt.org 📰 Newsletter : https://radiocsirt.substack.com
#CyberSecurity #CERT #CSIRT #SOC #VOC #ThreatIntelligence #GitHubActions #GhostAction #SupplyChain #MALFEX #PoeLLM #CryptoMining #OpenSSH #ANSSI #Europol #PostQuantum #XOrg #Xwayland #CVE-2026-42271 #RadioCSIRT
 Ep. Spécial 788 : Créer un VOC et lui donner sa place dans une ETI
 2 Nov
 Ep.785 – Plex Media Server, SiteGuard – Flash info du mardi 20 octobre 2026
 20 Oct
 Ep.784 – CAPTCHA, Cisco Talos, Leboncoin et Vinted – Flash info du lundi 19 octobre 2026
 19 Oct
 Ep. Spécial du dimanche 18 octobre 2026 – Synthèse sur l’attaque des frigos en hyper (783)
 18 Oct
 Ep.782 – Huawei en entreprise, sécurité et géopolitique – Épisode spécial du samedi 17 octobre 2026
 17 Oct
 Ep.781 – Atlassian Data Center, TLS post-quantique – Flash info du vendredi 16 octobre 2026
 16 Oct
 Ep.780 – PAN-OS, Cisco Secure Email Gateway – Flash info du jeudi 15 octobre 2026
 15 Oct
 Ep.779 – Patch Tuesday d’octobre 2026 du mardi 13 octobre 2026
 13 Oct
 Ep.778 – WatchGuard, VulcanRAT – Flash info du lundi 12 octobre 2026
 12 Oct
 Ep.777 – RadioCSIRT Épisode spécial du dimanche 11 octobre 2026 : votre répondeur, vos retours et vos questions
 11 Oct
 Ep.776 – Qilin, Cray-1 – Flash info du samedi 10 octobre 2026
 10 Oct
 Ep.775 – Integrity Tech, Ceph, Mistral – Flash info du vendredi 9 octobre 2026
 9 Oct
 Intelligence artificielle, résistances humaines : Prestations sociales : des allocataires contre la traque algorithmique
 4 Nov
 70% du web en danger et ce n’est que le début… PHP2SHELL
 3 Nov
 Intelligence artificielle, résistances humaines : Face aux data centers, une soif de démocratie
 3 Nov
 Grammaire de la cyberguerre
 3 Nov
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 Intelligence artificielle, résistances humaines : Armes autonomes, un sursaut contre les « robots tueurs » ?
 2 Nov
 RETEX du CERT-FR sur les violations de données applicatives
 1 Nov
 #50 – Franchir sous le feu : les défis du génie de demain
 1 Nov
 Risques 2027 : IA, polycrise, cyberguerre, comment se préparer ?
 29 Oct
 Sécurité des identités : face aux attaques pilotées par l’IA, il faut réagir en temps réel
 28 Oct
 Le fond des mers et ses usages stratégiques
 27 Oct
 Ep. 7 \ 1 453 failles chez Microsoft, un micro chez OpenAI & le bilan du piratage de la DGFiP
 27 Oct