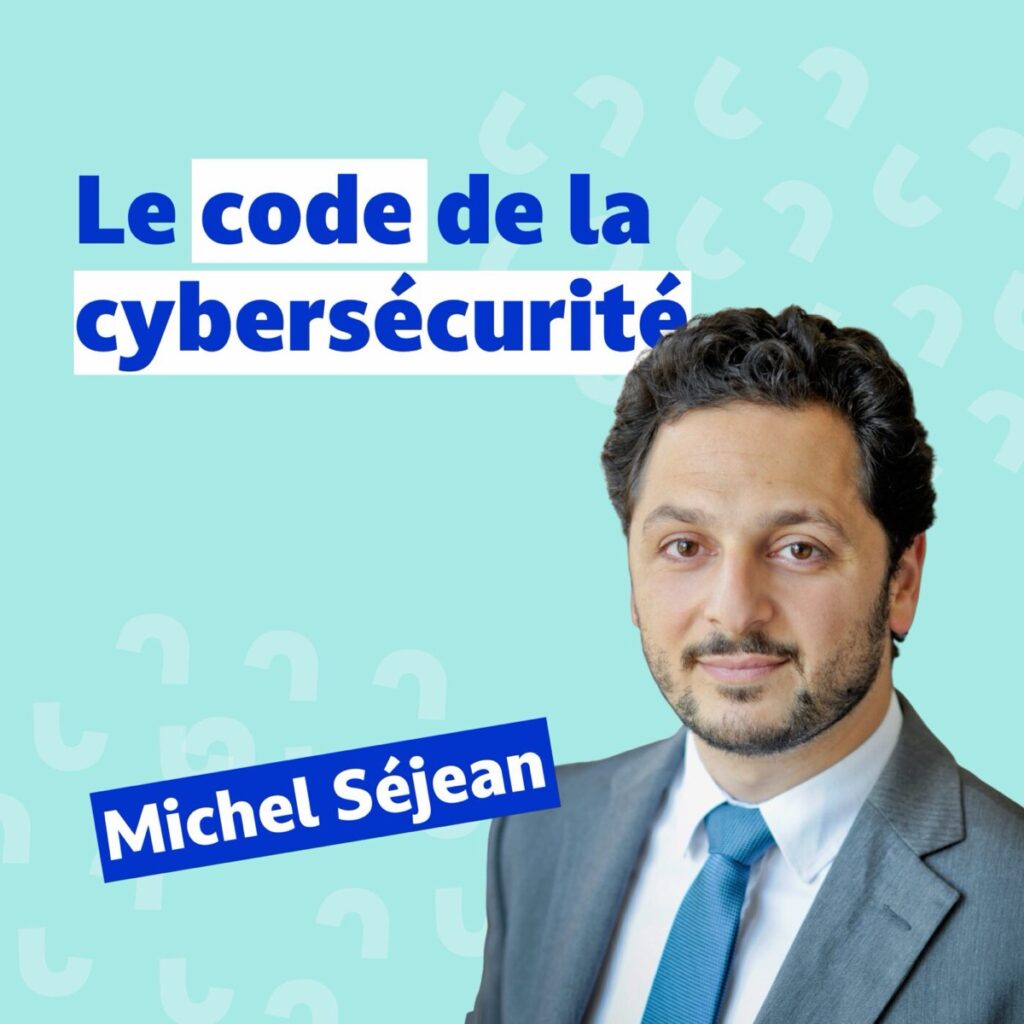
[FOCUS] Michel Séjean : qui veut porter plainte ?
Beaucoup d’entreprises sont frileuses à l’idée de porter plainte suite à une cyberattaque.
Pourtant, quand on se fait voler son téléphone, ou lorsque l’on se fait cambrioler, on va tous porter plainte sans se poser de questions.
Alors pourquoi n’avons-nous pas les mêmes réflexes en cas de cyberattaque ❓
Parce que le risque cyber est nouveau et qu’adopter de nouveaux réflexes prend du temps.
Et parce qu’il y a un certain flou juridique autour du sujet.
⚖️ Depuis l’entrée en vigueur de la LOPMI (Loi d’Orientation et de Programmation du Ministère de l’Intérieur), les entreprises victimes ont pour obligation de porter plainte pour pouvoir être indemnisées des pertes financières par leur assureur.
Mais ❕une entreprise qui n’est pas assurée n’est pas du tout obligée d’aller porter plainte si elle subit une cyberattaque.
Et pour rappel, d’après l’AMRAE, uniquement 0,3% des TPE, 3,2% des PME et 10% des ETI sont assurées contre le risque cyber.
➡️ La grande majorité des entreprises n’est donc pas concernée par cette nouvelle réglementation, et ça pose problème.
Pourquoi ? Parce que la donnée que nous allons continuer de récolter, via le dépôt de plainte obligatoire chez les entreprises assurées va certainement augmenter, comme le dit Michel Séjean dans l’épisode, mais elle ne sera toujours pas représentative de la réalité des évolutions de la menace cyber.
Une donnée dont nous aurions pourtant grandement besoin pour améliorer les modèles assurantiels de ce risque et pour traquer les cybercriminels de manière plus efficace.
Alors je vous invite, vous qui êtes chef d’entreprise, non pas seulement à vous assurer et à tout mettre en oeuvre pour gérer votre risque de la meilleure manière, mais aussi à aller porter plainte.
👮♂️ Signalez l’attaque, pour nous aider à construire cette immunité collective dont nous avons tant besoin pour faire face au risque n°1 en entreprise.
Michel Séjean : https://www.linkedin.com/in/michelsejean/
Le code de la cybersécurité : https://www.boutique-dalloz.fr/code-de-la-cybersecurite-p.html
Retrouvez-nous sur Instagram : https://www.instagram.com/le_monde_de_la_cyber/
Le podcast sur les réseaux sociaux :
- Découvrez le site internet
- Suivez-moi sur LinkedIn
- Abonnez-vous à la chaîne YouTube
- Suivez le compte Instagram du podcast
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 #37 Cybersécurité dans la défense terrestre : les coulisses d’Arquus
 27 Oct
 #36 Dépendances numériques : l’Europe peut-elle reprendre le contrôle ? – Proton
 20 Oct
 [TEASING] L’Europe, colonie numérique des États-Unis ? – Proton
 13 Oct
 [Hors-série] Cybersécurité dans l’aviation : comprendre la Part-IS
 29 Sep
 [IA #5] L’Europe au coeur de la bataille de l’IA – Jérôme Valat
 17 Sep
 #35 La France face aux cybermenaces – ANSSI
 1 Sep
 [Tour de France cyber #7] Les collectivités territoriales face au risque cyber – La Farlède
 7 Juil
 [Hors-série Signal #2] IA & facteur humain : nos responsables cyber sous pression – SoSafe
 30 Juin
 [FOCUS SIGNAL] L’humain au coeur de la défense cyber – SoSafe
 23 Juin
 [Hors-série Signal #1] Remettre l’humain au centre du débat – SoSafe
 16 Juin
 #34 À la découverte des métiers du SOC – Jérémy Couture et Etienne Capgras
 9 Juin
 Intelligence artificielle, résistances humaines : Prestations sociales : des allocataires contre la traque algorithmique
 4 Nov
 70% du web en danger et ce n’est que le début… PHP2SHELL
 3 Nov
 Intelligence artificielle, résistances humaines : Face aux data centers, une soif de démocratie
 3 Nov
 Grammaire de la cyberguerre
 3 Nov
 Intelligence artificielle, résistances humaines : Armes autonomes, un sursaut contre les « robots tueurs » ?
 2 Nov
 Ep. Spécial 788 : Créer un VOC et lui donner sa place dans une ETI
 2 Nov
 RETEX du CERT-FR sur les violations de données applicatives
 1 Nov
 #50 – Franchir sous le feu : les défis du génie de demain
 1 Nov
 Risques 2027 : IA, polycrise, cyberguerre, comment se préparer ?
 29 Oct
 Sécurité des identités : face aux attaques pilotées par l’IA, il faut réagir en temps réel
 28 Oct
 Le fond des mers et ses usages stratégiques
 27 Oct
 Ep. 7 \ 1 453 failles chez Microsoft, un micro chez OpenAI & le bilan du piratage de la DGFiP
 27 Oct