Ep. 6 \ Comptes Instagram piratés via Meta AI, Fortinet exposé & le VOC, solution miracle ?
Au programme 🎙️ : on s'empare d'un compte Instagram en disant « s'il te plaît » à une IA, un pare-feu qui sert de porte d'entrée, et un acronyme de plus qui promet de tout régler. Bienvenue dans juin 2026.
Bonjour à toutes et à tous ! Pour ce sixième épisode de BackSlash, Florian, Clément et Yoann bouclent la saison sous la canicule, juste avant leHACK. L'IA joue encore des deux côtés de la barrière, des identifiants qu'on croyait solides traînent déjà dans la nature, et un chercheur transforme un bug bounty raté en cauchemar pour Microsoft. Puis on s'attaque au mot à la mode : le VOC, vraie réponse au déluge de vulnérabilités ou simple dashboard de plus dans le placard ?
———-
Revue d'actus 📰 :
- Instagram tombé sans malware ni phishing : juste un VPN et un peu de politesse envers une IA
- Un bug cryptographique planqué depuis 4 ans, que les humains avaient raté et qu'une IA a trouvé
- Quand les attaquants glissent des messages dans le code pour retourner les IA de défense
- Fortinet : 75 000 équipements grands ouverts… sans la moindre faille
- Synology et la correction en moins de 24 h : la méthode qui change tout
- Microsoft vs Nightmare Eclipse : comment fâcher la mauvaise personne
———-
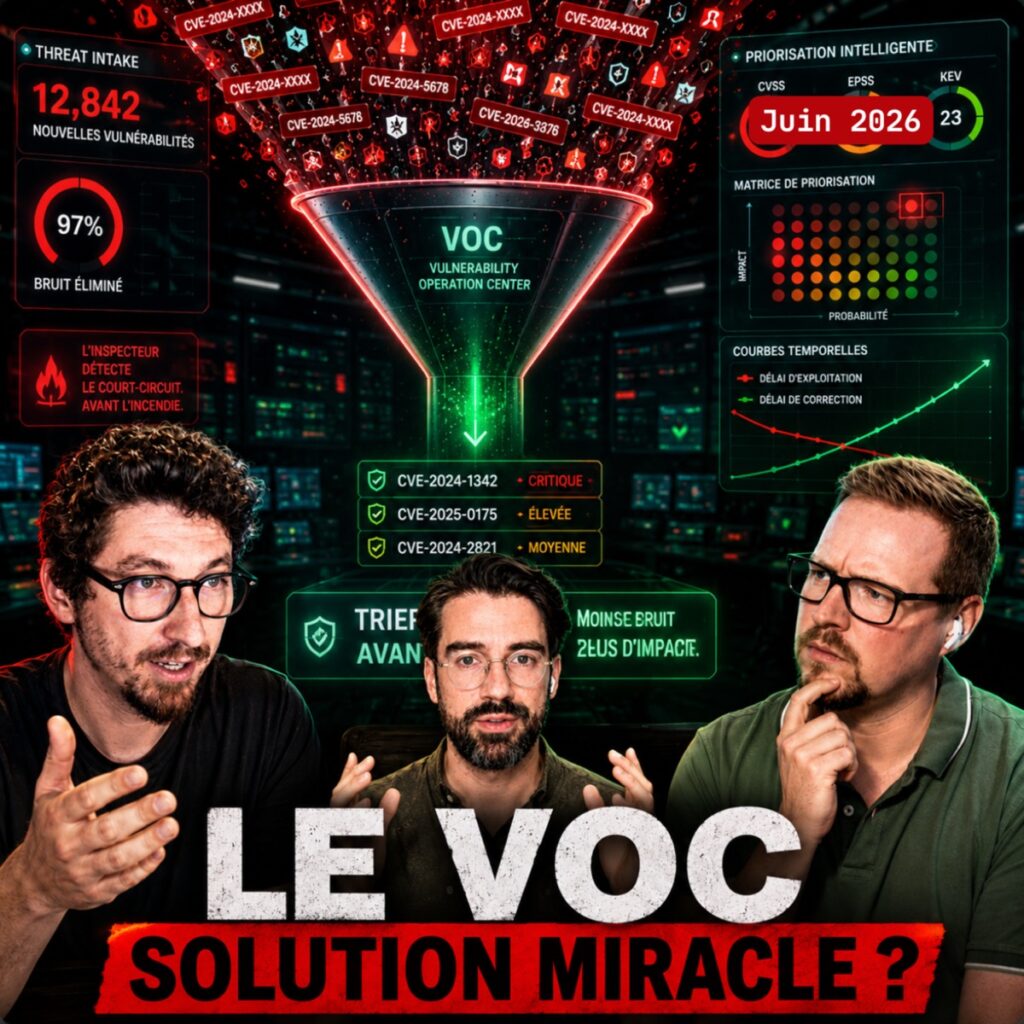
Focus du mois 🔎 : Le VOC, la solution miracle ?
Près de 60 000 vulnérabilités attendues cette année, environ 130 par jour, et un NVD américain qui renonce lui-même à tout enrichir : corriger « tout ce qui est critique » ne veut plus rien dire. Entre la BOD 26-04 de la CISA, qui impose une priorisation fondée sur le risque réel, et l'Europe (NIS2, CRA, DORA) qui force à industrialiser et à tout documenter, une nouvelle brique s'impose : le Vulnerability Operations Center.
On démêle ce que c'est (et surtout ce que ça n'est pas), pourquoi le vrai nerf de la guerre n'est pas de détecter mais de corriger, comment prioriser quand le CVSS ne suffit plus (EPSS, KEV, SSVC, contexte interne), et pour qui ça vaut réellement le coup. Spoiler : ce n'est pas une techno magique, c'est une discipline d'exécution. La vraie question n'est pas « avez-vous un VOC ? » mais « corrigez-vous plus vite qu'avant ? »
———-
BackSlash part en pause estivale et revient à la rentrée avec de nouveaux formats. En attendant : restez curieux, apprenez, bidouillez et partagez. 👋
———-
Chapitrage :
00:00 Introduction
01:31 Revue d'actu : Hacker Instagram ? Possible avec Meta AI !
05:36 Revue d'actu : Une faille permettait de créer une cryptomonnaie à l'infini
08:52 Revue d'actu : Miasma, le malware qui parle à l'IA
13:53 Revue d'actu : Fortibleed, ça pique ?
17:06 Revue d'actu : Comment Synology fait face à l'avalanche de vulnérabilités
21:40 Revue d'actu : Microsoft vs Nighmare Eclipse
27:17 Focus du mois : Introduction
28:29 Focus du mois : Présentation du VOC
32:31 Focus du mois : VOC, pourquoi maintenant ?
36:54 Focus du mois : Vulnérabilités, détecter ≠ corriger !
39:20 Focus du mois : Comment prioriser les vulnérabilités ?
49:27 Focus du mois : VOC, pour les petites et grandes organisations ?
52:01 Focus du mois : VOC, condamné à disparaître ?
58:16 Outro
———-
Retrouvez-nous sur nos réseaux :
🌐 https://backslash-podcast.fr
🎥 https://www.youtube.com/@BackSlashOnAir
🐦 https://x.com/backslashonair
👔 https://www.linkedin.com/company/backslashonair
🦋 https://bsky.app/profile/backslashonair.bsky.social
 Ep. 7 \ 1 453 failles chez Microsoft, un micro chez OpenAI & le bilan du piratage de la DGFiP
 27 Oct
 Ep. 5 \ MFA bypassé par l’IA, la fibre qui vous écoute & Supply Chain : la confiance a ses limites !
 28 Mai
 Ep. 4 \ HexDex arrêté, failles iOS & IA : les algorithmes vont-ils remplacer les experts cyber ?
 4 Mai
 Ep. 3 \ Bébé-surveillance, chute d’YggTorrent & OpSec : comment se protéger des fuites de données ?
 25 Mar
 Ep. 2 \ WormGPT, le retour de Cobol & Souveraineté : l’Europe peut-elle encore débrancher les GAFAM ?
 3 Mar
 Ep. 1 \ OpenClaw, CISA, bilan cyber 2025 : comment l’IA et les attaques massives rebattent les cartes de la cybersécurité
 3 Fév
 Intelligence artificielle, résistances humaines : Prestations sociales : des allocataires contre la traque algorithmique
 4 Nov
 70% du web en danger et ce n’est que le début… PHP2SHELL
 3 Nov
 Intelligence artificielle, résistances humaines : Face aux data centers, une soif de démocratie
 3 Nov
 Grammaire de la cyberguerre
 3 Nov
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 Intelligence artificielle, résistances humaines : Armes autonomes, un sursaut contre les « robots tueurs » ?
 2 Nov
 Ep. Spécial 788 : Créer un VOC et lui donner sa place dans une ETI
 2 Nov
 RETEX du CERT-FR sur les violations de données applicatives
 1 Nov
 Ep.787 – PHP2Shell, Fragnesia – Spécial du dimanche 1er novembre 2026
 1 Nov
 #50 – Franchir sous le feu : les défis du génie de demain
 1 Nov
 Risques 2027 : IA, polycrise, cyberguerre, comment se préparer ?
 29 Oct
 Sécurité des identités : face aux attaques pilotées par l’IA, il faut réagir en temps réel
 28 Oct