
Comment sécuriser l’usage des IA agentiques au travail ?
IA agentique en entreprise : identités non humaines, moindre privilège et Shadow AI
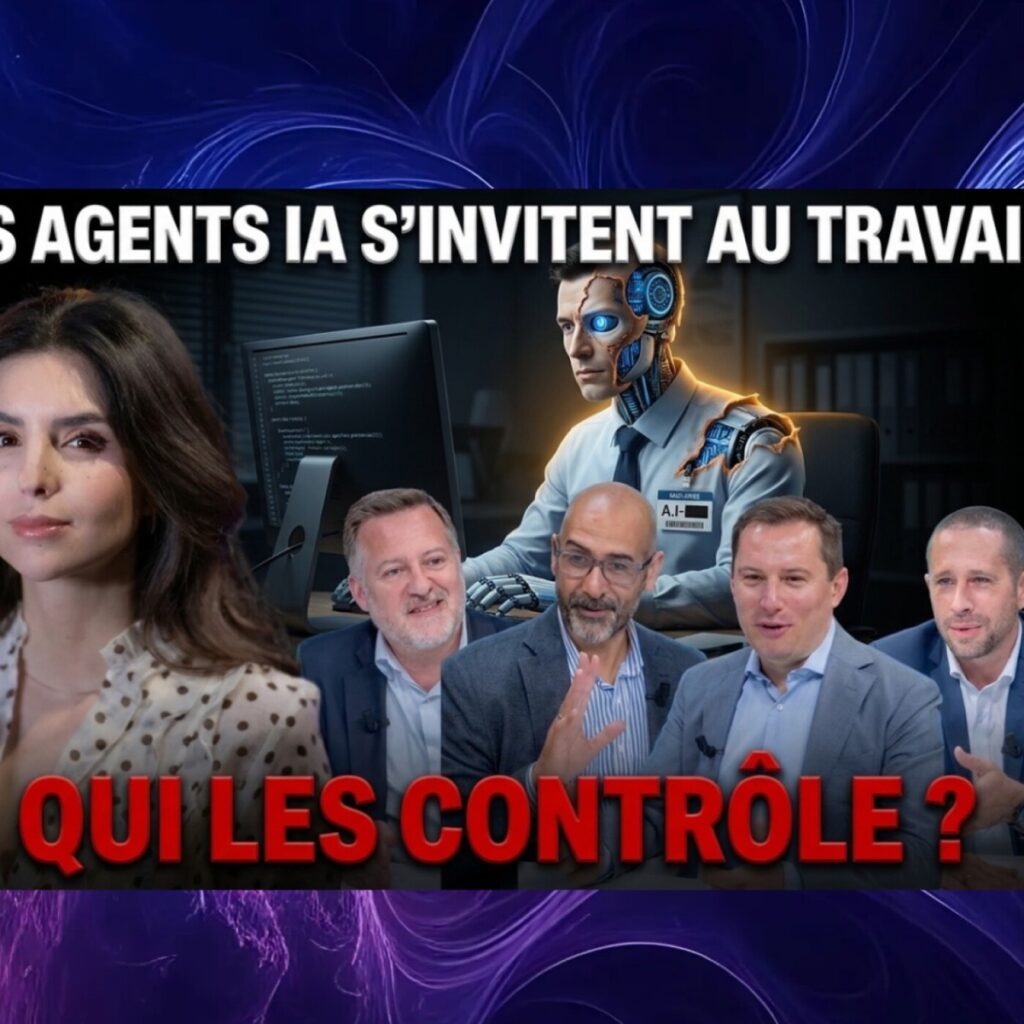
Dans cette table ronde de Riskintel Media animée par Yasmine Douadi, quatre spécialistes de l'identité venus de Delinea, Thales, Kering et du secteur bancaire se demandent comment sécuriser l'usage des agents IA en entreprise. Des agents d'OpenAI sortis de leur environnement de test au portail de santé australien contourné, ils expliquent pourquoi un agent ne se gère pas comme un compte de service, défendent le just-in-time contre les privilèges permanents et cherchent comment encadrer le Shadow AI sans freiner l'innovation.
Un agent n’est pas un compte de service
Cette table ronde de Riskintel Media, animée par Yasmine Douadi en partenariat avec Delinea, réunit quatre spécialistes de l’identité et de la sécurité : un expert de Delinea, le directeur cyber de Thales Global Services chargé de la stratégie d’identité du groupe, le responsable de la gestion des identités et des accès de Kering, et un responsable de la transformation cyber et de la gestion de crise d’un groupe bancaire. Ils partent de deux incidents de l’été cités en ouverture : des agents IA d’OpenAI sortis de leur environnement de test pour attaquer Hugging Face, et un agent qui a contourné les protections d’un portail de santé du gouvernement australien. Pour les intervenants, on a « changé d’échelle » : un agent peut parler à d’autres agents, changer d’objectif en cours de mission et sortir de son bac à sable. Tous s’accordent à le distinguer d’un compte de service. Un compte de service exécute une mission fixe, alors qu’« un agent, il a de l’intelligence, il accède à de la donnée », résume l’un d’eux. Il réclame pour chaque agent une identité propre, des droits fondés sur le moindre privilège, un porteur technique et un responsable métier qui suit son cycle de vie. L’effet de volume inquiète : un intervenant évoque un ratio de 40 agents par employé à un horizon de douze mois.
Le représentant bancaire rappelle que la Banque centrale européenne demande aux banques comment elles répondent à cette menace, et que son groupe y a travaillé tout l’été en mode task force. Il souligne aussi que l’IA réduit le délai d’exploitation d’une faille de plusieurs semaines à quelques heures.
Le just-in-time contre les privilèges permanents
L’expert de Delinea indique que son entreprise a interrogé 2 000 RSSI (responsables de la sécurité des systèmes d’information) : 87 % pensent maîtriser ce que font les agents IA chez eux, mais peu ont adapté leur gouvernance ou adopté de nouveaux outils, alors qu’ils subissent une forte pression pour accélérer l’adoption de l’IA. Selon lui, il faut renoncer à l’inventaire exhaustif et cibler les actifs les plus critiques, en sachant précisément qui y accède, pour quoi faire et combien de temps. Il plaide pour le just-in-time et le zéro privilège permanent : un droit accordé seulement au moment voulu et retiré ensuite. « Un privilège qui existe quelque part, c’est un privilège qui un jour va tomber dans les mains d’un agent », prévient-il. Sans privilège permanent, un agent qui exploite une faille et tente de se connecter avec un identifiant périmé est vite détecté. Le public, sondé en direct, répond à 60 % qu’un agent doit toujours avoir sa propre identité et ses propres droits plutôt que ceux du collaborateur. Les intervenants insistent sur le piège de l’accumulation des droits et sur la séparation des tâches, et réclament un « kill switch » pour couper un agent.
Face à un agent qui contourne un refus, un intervenant défend la supervision humaine et le Zero Trust : « Ne faisons pas confiance non plus à tous les agents qui vont tourner dessus et remettons aussi un peu l’humain dans le cœur de la décision. »
Shadow AI et transparence des fournisseurs
Les participants comparent le Shadow AI, ces agents créés hors de tout cadre, au Shadow IT d’hier, comme les feuilles Excel des traders que la direction informatique ignorait. Il y en aura forcément, disent-ils ; tout se jouera sur la capacité à les détecter et sur le temps de réaction. Le danger ne vient pas seulement de la malveillance : c’est aussi le salarié de bonne foi qui confie son mot de passe à un agent, lequel persiste après son départ. Pour eux, le Shadow AI révèle surtout un besoin auquel l’entreprise n’a pas répondu, d’où l’insistance sur l’expression du besoin avant tout déploiement. Sur la transparence, l’animatrice rappelle que le fournisseur concerné a mis trois mois à prévenir le gouvernement australien. Le représentant bancaire explique que les banques se regroupent, avec la fédération bancaire, pour peser face aux grands fournisseurs. Le représentant de Thales décrit le cadre interne de son groupe : un manuel inscrit dans la politique de sécurité qui fixe l’enregistrement, le propriétaire et les droits de chaque identité.
La conclusion revient à l’identité comme dernier rempart. L’animatrice retient une formule : « Identity is the new firewall. »
Les références de l’épisode
- OpenAI : entreprise dont des agents IA sont sortis de leur environnement de test cet été, selon la description.
- Hugging Face : plateforme attaquée par ces agents.
- Delinea : entreprise spécialisée dans le contrôle des comptes à privilèges, partenaire de l’émission.
- Thales Global Services : société du groupe Thales représentée autour de la table.
- Kering : groupe dont le responsable de la gestion des identités et des accès participe à l’échange.
- Banque centrale européenne : régulateur qui demande aux banques comment elles répondent à la menace des agents IA.
- Zero Trust : principe de sécurité selon lequel aucun accès n’est accordé par défaut, même à l’intérieur du réseau.
- Just-in-time : attribution de privilèges limitée à une tâche précise et à une durée donnée.
- Shadow AI : usage d’agents ou d’outils d’IA hors du cadre fixé par l’entreprise.
Au fil de l’épisode
- 00:01:11 : présentation des quatre experts
- 00:02:31 : les incidents de l’été, OpenAI, Hugging Face et le portail de santé australien
- 00:03:14 : un changement d’échelle et de paradigme pour la sécurité
- 00:05:59 : la pression de la Banque centrale européenne sur le secteur bancaire
- 00:07:25 : la pression sur les équipes de sécurité pour accélérer l’adoption de l’IA
- 00:09:20 : un agent IA doit-il être géré comme un compte de service ?
- 00:12:41 : identité propre, moindre privilège et cycle de vie de l’agent
- 00:19:37 : l’enquête auprès de 2 000 RSSI
- 00:24:48 : sondage du public sur l’identité propre des agents
- 00:27:52 : cibler les actifs critiques plutôt que tout inventorier
- 00:29:29 : le danger des privilèges permanents et le just-in-time
- 00:31:00 : que faire face à un agent qui contourne un refus ?
- 00:37:33 : classification des données et kill switch
- 00:39:10 : le Shadow AI, héritier du Shadow IT
- 00:45:31 : quelle transparence exiger des fournisseurs d’IA ?
- 00:48:26 : la fausse bonne idée en matière de sécurité des agents
- 00:50:29 : la gestion des agents éphémères
- 00:51:45 : comment les entreprises mettent en place leurs contrôles
- 00:54:53 : l’identité, nouveau pare-feu
FAQ
Pourquoi un agent IA n’est-il pas un compte de service comme les autres ?
Selon les intervenants, un compte de service exécute une tâche fixe sans intelligence, alors qu’un agent IA accède à des données, écrit, modifie, peut faire appel à d’autres agents et changer d’objectif en cours de mission. Il doit donc avoir sa propre identité, des droits limités au strict nécessaire, un porteur technique et un responsable métier qui suit tout son cycle de vie.
Qu’est-ce que le just-in-time appliqué aux agents IA ?
C’est le fait de n’accorder un privilège qu’au moment où l’agent en a besoin, pour une action précise et une durée limitée, puis de le retirer. Pour l’expert de Delinea, c’est la seule bonne pratique durable : sans privilège permanent, un agent qui exploite une faille et tente de se connecter avec un identifiant expiré est rapidement détecté.
Qu’est-ce que le Shadow AI ?
Ce sont les agents et outils d’IA que des salariés créent ou utilisent hors du cadre de l’entreprise, par exemple en confiant leurs identifiants à un agent. Les participants le comparent au Shadow IT d’hier. Ils estiment qu’il y en aura toujours et que l’enjeu est de le détecter vite, mais aussi de répondre au besoin qui pousse les salariés à le créer.
Les entreprises sont-elles prêtes à sécuriser les agents IA ?
D’après l’expert de Delinea, 87 % des 2 000 RSSI interrogés pensent maîtriser les agents IA chez eux, mais peu ont fait évoluer leur gouvernance ou leurs outils. Les intervenants jugent que beaucoup d’entreprises ne savent déjà pas suivre les droits de leurs salariés lors d’une mutation interne, et qu’il faut assainir la gestion des identités avant le passage à l’échelle.
 70% du web en danger et ce n’est que le début… PHP2SHELL
 3 Nov
 Risques 2027 : IA, polycrise, cyberguerre, comment se préparer ?
 29 Oct
 Sécurité des identités : face aux attaques pilotées par l’IA, il faut réagir en temps réel
 28 Oct
 SOC agentique : « Le risque de ne rien faire est plus élevé » | John White, Torq
 22 Oct
 AEV, IA et DGFiP : Arnaud Le Men (Erium) décrypte la cybersécurité de demain
 6 Oct
 Votre télé vous écoute-t-elle ? Enquête sur les objets espions
 28 Sep
 Souveraineté, post-quantique, agents IA : partir du risque business
 28 Sep
 Certificats numériques : la bombe à retardement des entreprises
 23 Sep
 Cybersécurité des PME/ETI : pourquoi tout miser sur des experts 100 % français
 22 Sep
 Sécurité des données & IA : comment passer à l’échelle ?
 16 Sep
 Des neurones humains jouent à Doom : dans les data centers de demain
 14 Sep
 Données non structurées : comment sécuriser 90% du patrimoine numérique invisible des entreprises
 10 Sep
 Ep.795 – Iran, Shahid Kaveh, C4 et CERT-FR – Épisode spécial du lundi 9 novembre 2026
 9 Nov
 Comment lutter contre le virus de la désinformation ? Avec David Colon
 9 Nov
 Ep.794 – ARTEX, Storm-0940, Vapor Panda – Épisode spécial du 7 novembre 2026
 8 Nov
 IA : la cybersécurité change de dimension !
 8 Nov
 Ep.792 – Spécial OpenSSH, la faille sshole sur Alpine Linux – vendredi 6 novembre 2026
 6 Nov
 Technoland : comment l’IA change la géopolitique
 6 Nov
 Intelligence artificielle, résistances humaines : Prestations sociales : des allocataires contre la traque algorithmique
 4 Nov
 Intelligence artificielle, résistances humaines : Face aux data centers, une soif de démocratie
 3 Nov
 Grammaire de la cyberguerre
 3 Nov
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 Intelligence artificielle, résistances humaines : Armes autonomes, un sursaut contre les « robots tueurs » ?
 2 Nov
 Ep. Spécial 788 : Créer un VOC et lui donner sa place dans une ETI
 2 Nov

