#37 Cybersécurité dans la défense terrestre : les coulisses d’Arquus
avec Joy Alexandra Denis
Joy Alexandra Denis, RSSI chez Arquus, la cybersécurité d'un industriel de la défense terrestre
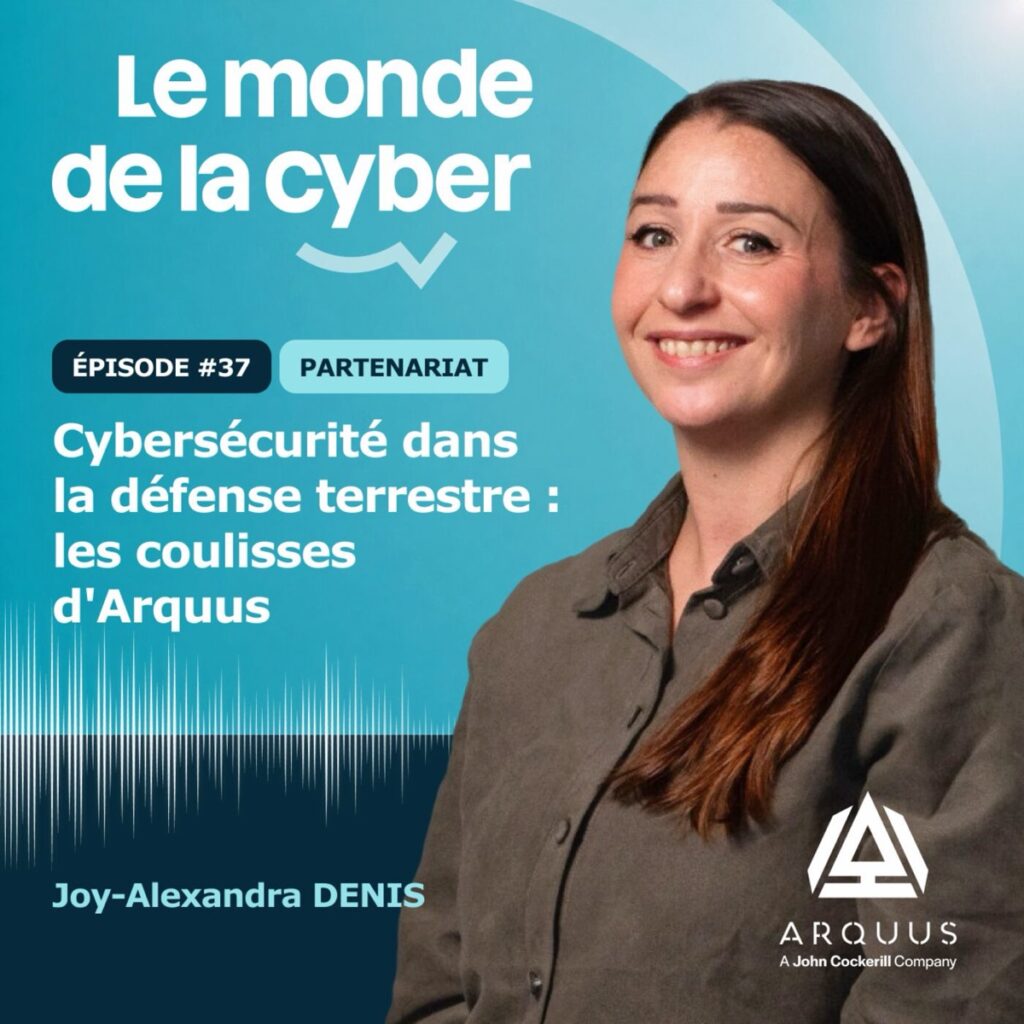
Joy Alexandra Denis est RSSI de John Cockerill pour la partie mobilité, chez Arquus, qui conçoit et produit des véhicules militaires. Passée par le CERT-FR de l'ANSSI, elle répond à Leslie Fornero, venue l'interroger pour Le monde de la cyber dans les locaux de l'entreprise. Elle explique ce qui distingue la menace visant une entreprise de la base industrielle et technologique de défense, pourquoi l'enquête et l'attribution prennent du temps, comment se pense la cybersécurité d'un véhicule blindé dès sa conception, et pourquoi elle préfère le jeu à la peur pour sensibiliser les salariés. Un épisode réalisé en partenariat avec Arquus.
D’une formation en communication au poste de RSSI
Dans Le monde de la cyber, Leslie Fornero reçoit Joy Alexandra Denis, responsable de la sécurité des systèmes d’information (RSSI) de John Cockerill pour la partie mobilité, chez Arquus, acteur français de la défense terrestre qui conçoit, produit et soutient des véhicules militaires. Titulaire d’un master de sciences politiques spécialité communication, elle voulait faire de la communication de crise. Après deux stages au ministère de la Défense, elle postule presque par hasard à l’Agence nationale de la sécurité des systèmes d’information (ANSSI) et passe deux ans et demi au CERT-FR, où elle se forme sur le terrain. Elle devient ensuite RSSI adjointe en 2018, au moment de l’arrivée du RGPD, puis RSSI d’IKEA France en plein Covid, avant de revenir à la défense chez Arquus, où elle travaille depuis quatre ans. Son rôle : piloter la stratégie de sécurité, accompagner les projets, suivre risques et conformité, gérer la détection et la réponse aux incidents, et développer la culture cyber.
Elle dirige une équipe de huit personnes, dont des alternants, et accueille régulièrement des stagiaires : on lui a donné sa chance, dit-elle, et elle veut la donner à son tour.
Une menace silencieuse et des véhicules à protéger
Selon Joy Alexandra Denis, une entreprise de la base industrielle et technologique de défense (BITD) détient des savoir-faire, des données techniques et contractuelles et des relations industrielles qui attirent les attaquants. À la cybercriminalité opportuniste, comme le phishing, s’ajoutent l’espionnage, qui cherche à rester silencieux et à se prépositionner dans les systèmes, les attaques contre des fournisseurs plus petits et moins armés, et la fraude financière par changement de coordonnées bancaires ou hypertrucage. Ce qui change, résume-t-elle, c’est l’intention de l’attaquant. L’attribution relève des autorités et prend du temps : elle la compare à l’enquête après un cambriolage, et rappelle que l’entreprise porte toujours plainte en cas d’incident majeur.
La cybersécurité des véhicules est confiée à l’équipe de recherche et développement, avec qui son équipe mène des analyses de risques selon la méthode EBIOS. Un véhicule vit plusieurs décennies : sa sécurité se pense dès la conception, se teste, et se combine avec sa protection physique, deux couches d’une même défense. Arquus participe à l’exercice DEFNET du ministère des Armées, où l’on travaille sur le comportement d’un véhicule touché et sur les réflexes de l’équipage.
Sensibiliser par le jeu et encadrer l’IA
Les collaborateurs ne viennent pas travailler pour faire de la cybersécurité, rappelle Joy Alexandra Denis, qui veut éviter les messages anxiogènes : une étudiante de son ancien master, où elle enseigne, lui a dit un jour être sortie angoissée de son cours. Chez Arquus, elle mise sur le concret et le jeu : une campagne de phishing simulé avec des billets pour les Jeux olympiques à gagner, des quiz, un calendrier de l’Avent, des cyberenquêtes pendant le mois de la cybersécurité. Elle mesure la participation, les réponses et le bouche-à-oreille. Le risque résiduel, insiste-t-elle, n’est jamais accepté par le RSSI seul : c’est une décision de la direction, prise dans un contexte qu’il faut réévaluer.
L’intelligence artificielle a d’abord changé la gestion des vulnérabilités : selon elle, le délai entre la publication d’une faille et son exploitation a disparu. Son équipe n’utilise pas encore l’IA en défense, pour des raisons de souveraineté et de confiance dans les modèles. Pour les usages des salariés, elle préfère proposer un chemin autorisé plus simple que le contournement, et rappelle qu’un modèle entraîné devient un actif sensible. Sa conviction : « une contrainte, on la subit, une exigence, on l’intègre dans la réussite d’un projet ».
Pour aller plus loin
- John Cockerill Défense
- Arquus, concepteur de véhicules militaires
- Offres de stage et d’emploi évoquées dans l’épisode
- Méthode d’analyse de risques EBIOS Risk Manager de l’ANSSI
- Exercice DEFNET du ministère des Armées
- Le monde de la cyber, site du podcast
- Leslie Fornero sur LinkedIn
- Le monde de la cyber sur YouTube
- Le monde de la cyber sur Instagram
Les références de l’épisode
- Arquus : acteur français de la défense terrestre, membre du groupe John Cockerill, qui conçoit, produit et soutient des véhicules militaires.
- CERT-FR de l’ANSSI : service où Joy Alexandra Denis a passé deux ans et demi, sa première expérience en cybersécurité.
- BITD : base industrielle et technologique de défense, dont fait partie Arquus.
- EBIOS Risk Manager : méthode d’analyse de risques de l’ANSSI, appliquée aussi aux véhicules.
- DEFNET : exercice du ministère des Armées auquel participent des industriels, dont Arquus.
- Direction générale des finances publiques (DGFiP) : sa fuite de données est évoquée à propos de la confiance dans les organisations.
- IKEA France : entreprise dont Joy Alexandra Denis a été RSSI pendant le Covid.
Au fil de l’épisode
- 00:00:03 : contrainte ou exigence, une question de vocabulaire
- 00:00:54 : Arquus et la cybersécurité de véhicules militaires connectés
- 00:02:10 : un parcours en sciences politiques et en communication
- 00:03:07 : deux ans et demi au CERT-FR de l’ANSSI
- 00:04:23 : premier poste de RSSI adjointe et arrivée du RGPD
- 00:05:14 : RSSI d’IKEA France pendant le Covid
- 00:06:06 : le retour à la défense et le rôle de RSSI chez Arquus
- 00:07:20 : ce qui distingue la menace contre une entreprise de la BITD
- 00:08:35 : l’espionnage, une menace silencieuse
- 00:09:25 : les attaques par les fournisseurs
- 00:10:15 : la fraude financière et les hypertrucages
- 00:11:06 : cybercriminalité ou attaque stratégique, la question de l’attribution
- 00:14:43 : la métaphore du cambriolage
- 00:15:54 : fuites de données et confiance dans les organisations
- 00:18:07 : deux équipes, l’informatique et les véhicules
- 00:20:52 : un scénario fictif et l’exercice DEFNET
- 00:23:06 : la sécurité dès la conception du véhicule
- 00:25:08 : protection physique et cybersécurité, deux couches d’une même défense
- 00:27:13 : le quotidien d’une RSSI
- 00:29:18 : une équipe de huit personnes, alternants et stagiaires
- 00:30:51 : faire coexister des temporalités différentes
- 00:33:04 : pourquoi la sensibilisation est difficile
- 00:35:12 : sortir des messages anxiogènes
- 00:37:24 : phishing simulé, quiz et cyberenquêtes
- 00:39:24 : mesurer l’effet de la sensibilisation
- 00:42:37 : décider d’accepter un risque résiduel
- 00:45:19 : l’IA et la gestion des vulnérabilités
- 00:48:48 : l’IA en défense et la souveraineté des données
- 00:49:37 : encadrer les usages de l’IA par les salariés
- 00:52:53 : souveraineté numérique et modèles d’IA
- 00:56:08 : ce qui lui plaît dans le métier
- 00:56:59 : faire de la cybersécurité un sujet d’entreprise
FAQ
Qui est Joy Alexandra Denis ?
Joy Alexandra Denis est RSSI de John Cockerill pour la partie mobilité, chez Arquus, industriel français de la défense terrestre. Formée en sciences politiques et en communication, elle a passé deux ans et demi au CERT-FR de l’ANSSI, puis a été RSSI adjointe et RSSI d’IKEA France avant de rejoindre Arquus il y a quatre ans.
Quelles cybermenaces visent une entreprise de la BITD comme Arquus ?
Selon Joy Alexandra Denis, Arquus fait face à la cybercriminalité opportuniste comme toute entreprise, mais aussi à l’espionnage, qui cherche à rester discret pour extraire des informations précieuses, aux attaques passant par des fournisseurs plus petits et à la fraude financière. Les techniques sont souvent les mêmes ; ce qui change, c’est l’intention de l’attaquant.
Comment protège-t-on un véhicule militaire contre les cyberattaques ?
Chez Arquus, une équipe de recherche et développement s’en charge, avec une analyse de risques menée dès la conception, selon la méthode EBIOS. Les exigences doivent être testables et traçables, les fournisseurs associés, et la gestion des vulnérabilités prévue sur plusieurs décennies. Joy Alexandra Denis considère la protection physique et la cybersécurité comme deux couches d’une même défense.
Comment sensibiliser les salariés à la cybersécurité sans leur faire peur ?
Joy Alexandra Denis privilégie le concret et le jeu plutôt que les messages anxiogènes : phishing simulé avec des places pour les Jeux olympiques à gagner, quiz, calendrier de l’Avent, cyberenquêtes. Elle suit le taux de participation et les réponses, et refuse la posture du RSSI maître d’école : il faut rester accessible et répéter.
 [Tour de France Cyber #8] Se préparer à la cyberattaque, de la réglementation à l’IA – Montpellier
 10 Nov
 #38 Donner une identité aux agents IA pour garder le contrôle – Zscaler
 3 Nov
 #36 Dépendances numériques : l’Europe peut-elle reprendre le contrôle ? – Proton
 20 Oct
 [Hors-série] Cybersécurité dans l’aviation : comprendre la Part-IS
 29 Sep
 [IA #5] L’Europe au coeur de la bataille de l’IA – Jérôme Valat
 17 Sep
 #35 La France face aux cybermenaces – ANSSI
 1 Sep
 [Tour de France cyber #7] Les collectivités territoriales face au risque cyber – La Farlède
 7 Juil
 [Hors-série Signal #2] IA & facteur humain : nos responsables cyber sous pression – SoSafe
 30 Juin
 [FOCUS SIGNAL] L’humain au coeur de la défense cyber – SoSafe
 23 Juin
 [Hors-série Signal #1] Remettre l’humain au centre du débat – SoSafe
 16 Juin
 #34 À la découverte des métiers du SOC – Jérémy Couture et Etienne Capgras
 9 Juin
 [TEASING #34] Adrénaline, JO et IA : la réalité d’un SOC sous pression – Jérémy Couture
 2 Juin
 Ep.804 • Oracle CSPU de novembre 2026 : 655 correctifs
 18 Nov
 Drones, commandement, cyber : ce que devient l’IA dans la défense
 17 Nov
 Panne Outlook : peut-on faire sans les services numériques américains ?
 16 Nov
 Ep.800 Épisode spécial : SIFT 2026, Claude et MCP pour le forensic d’un poste Windows 11
 15 Nov
 Agents IA, cybersécurité et confiance
 15 Nov
 #51 – Informer, communiquer, influencer : l’évolution de la communication des armées depuis 1961
 15 Nov
 Un centre international dédié à l’IA de défense ouvre ses portes à Rennes
 15 Nov
 On ne peut plus rien dire en France ? Vers la fin de la liberté d’expression ? Le débat
 12 Nov
 Louis Perez : « L’intelligence artificielle militaire irrigue toute la chaîne de décision »
 12 Nov
 Épisode 0x303 – LIVE au Hackfest 2026 : PHP, IA et fraudes
 10 Nov
 Ep.795 – Iran, Shahid Kaveh, C4 et CERT-FR – Épisode spécial du lundi 9 novembre 2026
 9 Nov
 Comment lutter contre le virus de la désinformation ? Avec David Colon
 9 Nov